シリーズ「AI時代のセキュリティ対策」の2回目です。10月21日に公表されたPHPの脆弱性では、修正版の公開前から攻撃が始まっていたと報じられました。攻撃の準備が速くなったのと同じように、だますためのメールも、AIで短時間に大量に、しかも自然な日本語で作られるようになっています。今回は、詐欺メールへの向き合い方を見直します。
以前の詐欺メールは、不自然な日本語や見慣れない漢字で、ある程度見分けがつきました。生成AIを使えば、取引先の書き方をまねた丁寧なメールや、宅配業者・銀行・クラウドサービスの通知にそっくりなメールを、誰でも簡単に作れます。警察庁によると、フィッシングの報告は年間で数百万件にのぼり、ネットバンキングの不正送金の被害も続いています。
文面の出来で判断する方法は、これからどんどん効かなくなります。見るべき場所を変えましょう。
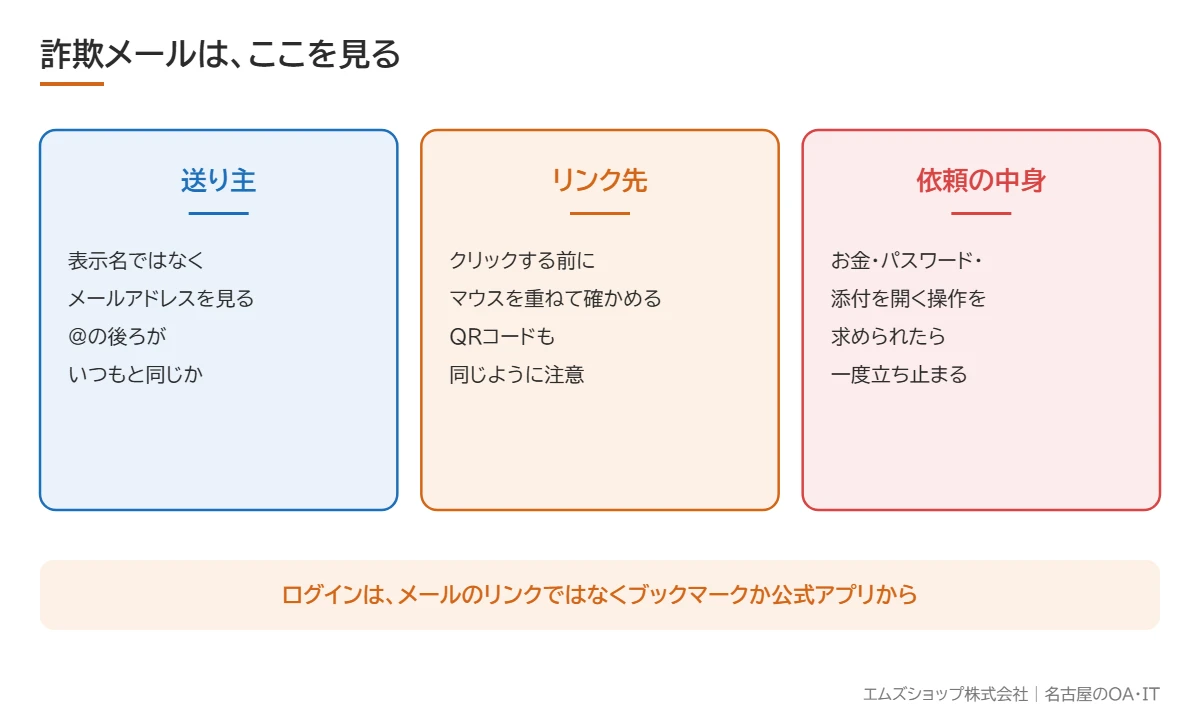
表示名ではなく、実際のメールアドレスを確認します。表示名は誰でも自由に付けられます。アドレスの「@」から後ろが、いつもの相手と同じかを見ます。1文字だけ違う、よく似たドメインが使われることもあります。
リンクをクリックする前に、パソコンならマウスを重ねて、表示されるリンク先を確かめます。ただし、リンク先が本物らしく見えても安心はできません。ログインが必要な操作は、メールのリンクから行わないのが基本です。
「パスワードの再設定」「支払い方法の更新」「添付ファイルを開いて確認」など、メールが自分に何をさせようとしているかを見ます。お金、パスワード、ファイルを開く操作が求められたら、一度立ち止まります。
いちばん簡単で効果がある習慣は、「メールのリンクからはログインしない」ことです。銀行やクラウドサービスの通知が来たら、メールのリンクは使わず、ブラウザのブックマークや公式アプリから開いて、本当にお知らせがあるかを確かめます。これだけで、偽サイトにパスワードを入力してしまう危険は大きく減ります。
請求書や見積書を装った添付ファイルも多く使われます。心当たりのない添付は開かず、必要なら送り主に電話で確かめます。最近は、メールの本文にQRコードを載せて、スマートフォンから偽サイトに誘導する手口もあります。パソコンの対策をすり抜けやすいので、QRコードもリンクと同じように注意してください。
どれだけ気を付けても、うっかり開いてしまうことはあります。大切なのは、すぐに報告できる職場にしておくことです。報告が遅れるほど、被害は広がります。パスワードを入力してしまった場合は、すぐにそのパスワードを変更し、同じパスワードを使っているほかのサービスも変更します。
報告を受けた担当者は、同じメールがほかの社員にも届いていないかを確かめ、全員に注意を呼びかけます。詐欺メールは、同じ会社の何人もに一度に送られていることが多いからです。メールを削除する前に、送り主や件名を記録しておくと、後で管理業者が調べるときに役立ちます。
詐欺メールへの対応は、知識より慣れが大切です。最近見かけた怪しいメールの例を社内で共有したり、「このメールのどこがおかしいか」を朝礼で話し合ったりするだけでも、社員の目は確実に慣れていきます。訓練用のメールを送って、開いてしまった人の割合を確かめるサービスもあります。
スマートフォンは画面が小さく、送り主のアドレスやリンク先が見えにくいため、だまされやすくなります。外出先で届いた急ぎのメールほど、事務所に戻ってパソコンで確かめるか、相手に電話で確認するようにしましょう。
AIで詐欺メールの文面は、本物と区別がつかなくなりつつあります。送り主・リンク先・依頼の中身を確かめ、ログインはブックマークから行う。この2つの習慣を社内で共有するだけでも、被害の多くは防げます。
お金に関わる依頼の確かめ方は、1回目のなりすまし詐欺のコラムで紹介しました。迷惑メールそのものを減らす仕組みはUTMでのスパムメール対策をご覧ください。エムズショップでは、メールの設定や社内向けの注意喚起のご相談もお受けしています。
ネットワークとセキュリティのご相談は、名古屋のエムズショップへ
セキュリティ機器・UTM
機器の選定から設置・運用・保守まで。補助金を使える場合もあります。
ネットワーク管理代行
社内のパソコン・ネットワークをまとめてお預かりします。窓口が1つで済みます。
創業20年、名古屋市北区清水に実店舗があります。名古屋市全16区と愛知県内に対応。ご相談・お見積りは無料です。
エムズショップのUTM(ウイルス・不正アクセス対策)
20名程度までの事務所は、レンタル月5,000円〜(税抜)で導入できます。機器・初期設定・保守・ライセンスまで月額に含みます。