シリーズ「AI時代のセキュリティ対策」の7回目です。10月21日に公表されたPHPの脆弱性では、自社でホームページを管理していなくても、サーバーを貸している会社や制作会社の対応によって、影響の大きさが変わりました。自社だけを守っても、つながっている先が破られれば被害は及びます。今回は、取引先や委託先を通じた攻撃への備えです。
大企業を直接狙うより、守りの手薄な取引先や委託先から入るほうが簡単な場合があります。こうした攻撃は「サプライチェーン攻撃」と呼ばれ、IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの2位に挙げられています。委託先のシステムやクラウドのサービスが被害を受け、そこを利用する多くの会社に影響が広がる例も相次いでいます。
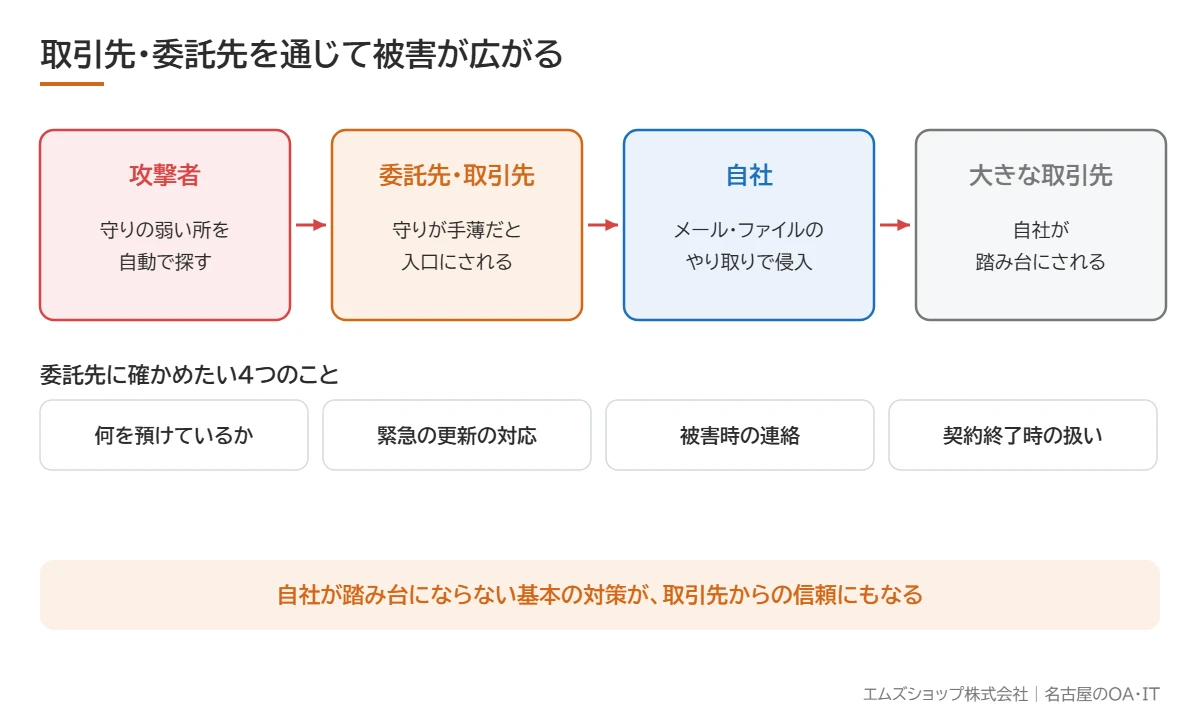
「うちは小さい会社だから狙われない」とは言えません。取引先とのメールのやり取りや、受発注のシステム、共有のファイル置き場を通じて、自社が大きな取引先への入口として使われることがあります。被害が取引先に及べば、信用や取引そのものに関わります。
攻撃者にとっては、会社の大きさよりも「入りやすいかどうか」が大切です。AIや自動化の道具を使えば、多くの会社を一度に調べて、守りの弱いところから順に狙うことができます。小さい会社だから見逃してもらえる、ということはありません。
どれも基本的な対策ですが、取引先から見れば「この会社と安心して取引できるか」の判断材料になります。最近は、取引の条件としてセキュリティ対策の状況を聞かれることも増えています。
ホームページ、システム、ネットワークの管理などを外部に任せている場合は、次の点を確かめておきます。
顧客の情報、管理画面のパスワード、社内のネットワークへの接続など、委託先が触れられる範囲を把握します。
今回のPHPのような緊急の脆弱性が出たとき、誰が、いつまでに対応するのかを決めておきます。
委託先で問題が起きたとき、すぐに知らせてもらえるかを確かめます。
委託をやめたあと、預けた情報や接続の権限がきちんと消されるかを確かめます。
新しく外部に業務を任せるときは、契約書や取り決めの中に、次のような項目を入れておくと安心です。
すでに契約している委託先とは、次の更新のときに話し合うのでもかまいません。大切なのは、いざというときに「誰が何をするか」がはっきりしていることです。
自社の対策と、取引先・委託先の対策は、つながっています。自社が踏み台にならない基本の対策を続け、委託先とは「いざというときどうするか」を話し合っておきましょう。
中小企業向けにまとめて対策を受けられる仕組みは、サイバーセキュリティお助け隊サービスのコラムで紹介しています。メールの乗っ取りを防ぐ方法は6回目の多要素認証のコラムをご覧ください。エムズショップでは、ネットワークやホームページの管理を、更新や緊急時の対応まで含めてお引き受けしています。
ネットワークとセキュリティのご相談は、名古屋のエムズショップへ
セキュリティ機器・UTM
機器の選定から設置・運用・保守まで。補助金を使える場合もあります。
ネットワーク管理代行
社内のパソコン・ネットワークをまとめてお預かりします。窓口が1つで済みます。
創業20年、名古屋市北区清水に実店舗があります。名古屋市全16区と愛知県内に対応。ご相談・お見積りは無料です。
エムズショップのUTM(ウイルス・不正アクセス対策)
20名程度までの事務所は、レンタル月5,000円〜(税抜)で導入できます。機器・初期設定・保守・ライセンスまで月額に含みます。