シリーズ「AI時代のセキュリティ対策」の6回目です。10月21日に公表されたPHPの脆弱性のように、機器やソフトの弱点は、更新すればふさげます。一方で、攻撃者がもっと手軽に狙うのが、IDとパスワードだけで守られたログインです。今回は、多要素認証をどこから入れるかを、優先順位で整理します。
どこかのサービスから漏れたIDとパスワードは、攻撃者の間で出回り、ほかのサービスでも使えないか自動で試されます。同じパスワードを使い回していると、1か所の漏えいが、会社のメールやクラウドへの侵入につながります。AIや自動化の道具によって、こうした試行はより速く、大量に行えるようになっています。
パスワードを複雑にすることも大切ですが、それだけでは偽サイトに入力してしまったときや、サービス側から漏れたときには防げません。パスワードとは別の確かめ方を重ねることが、これからの基本になります。
多要素認証は、パスワードに加えて、スマートフォンのアプリに表示される番号や、指紋・顔などの別の要素で本人を確かめる仕組みです。パスワードが漏れても、もう1つの要素がなければログインできないので、被害を大きく減らせます。
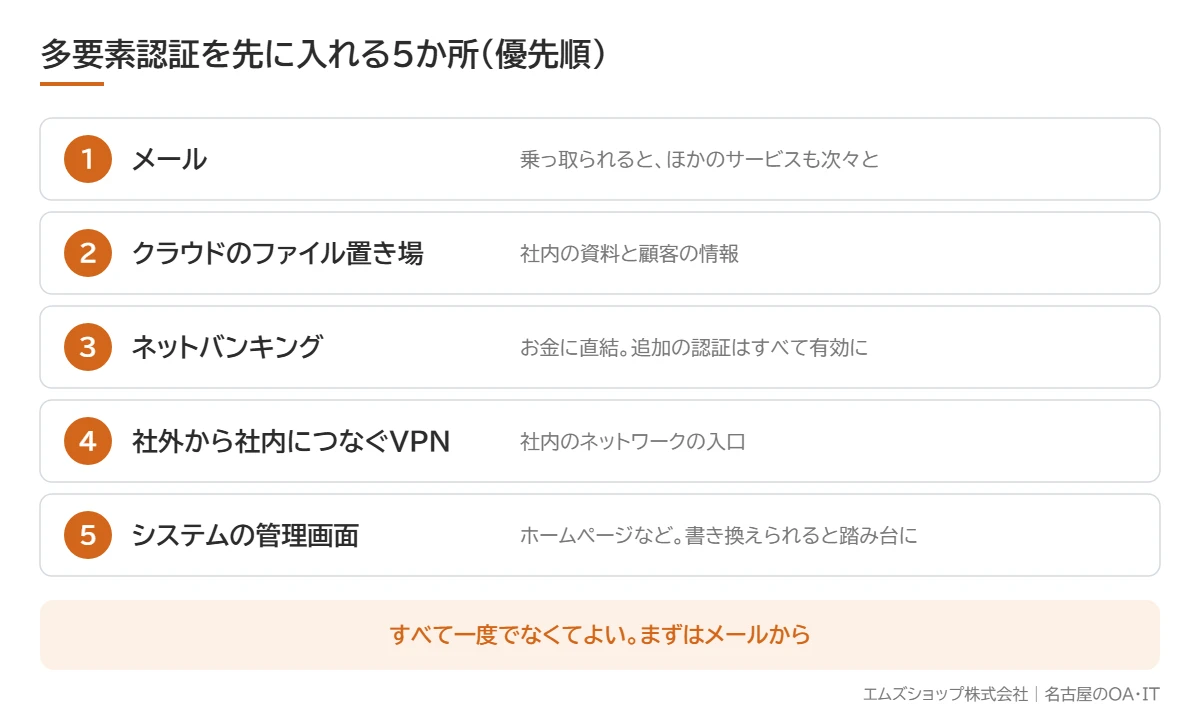
メールを乗っ取られると、パスワードの再設定に使われ、ほかのサービスにも次々と入られます。取引先への詐欺メールの送信元にされるおそれもあります。最優先です。
社内の資料や顧客の情報がまとまっている場所です。共有の設定とあわせて見直します。
お金に直結します。銀行が用意している追加の認証は、すべて有効にしておきます。
社内のネットワークの入口です。ここが破られると、社内のパソコンやサーバーに直接入られてしまいます。
書き換えられると、お客様を偽サイトやウイルスに誘導する踏み台にされます。
最近は、パスワードを使わずに、スマートフォンやパソコンに保存した鍵と指紋・顔でログインする「パスキー」に対応するサービスも増えています。偽サイトに強い仕組みなので、対応しているサービスでは使ってみる価値があります。まずは多要素認証で守りを固め、対応したサービスから順にパスキーへ切り替えていくのが現実的です。
多要素認証は、ログインのたびにひと手間増えるため、面倒に感じる社員もいます。「メールが乗っ取られると、取引先にも迷惑がかかる」という理由をきちんと伝え、設定の日を決めて全員で一緒に行うと、取りこぼしを防げます。設定でつまずいた人を手助けする担当者を決めておくと、さらに進めやすくなります。
多要素認証は、すべてを一度に入れなくてもかまいません。被害が大きくなりやすいメールから始め、上の5か所を順に進めていきましょう。
偽のログイン画面に誘導されないための習慣は、2回目の詐欺メールのコラムで紹介しています。外から見えている管理画面の洗い出しは5回目のコラムをご覧ください。エムズショップでは、メールやクラウドの多要素認証の設定もお手伝いしています。
ネットワークとセキュリティのご相談は、名古屋のエムズショップへ
セキュリティ機器・UTM
機器の選定から設置・運用・保守まで。補助金を使える場合もあります。
ネットワーク管理代行
社内のパソコン・ネットワークをまとめてお預かりします。窓口が1つで済みます。
創業20年、名古屋市北区清水に実店舗があります。名古屋市全16区と愛知県内に対応。ご相談・お見積りは無料です。
エムズショップのUTM(ウイルス・不正アクセス対策)
20名程度までの事務所は、レンタル月5,000円〜(税抜)で導入できます。機器・初期設定・保守・ライセンスまで月額に含みます。