シリーズ「AI時代のセキュリティ対策」の5回目です。10月21日に公表されたPHPの脆弱性は、インターネットに公開されているホームページのサーバーが狙われるものでした。同じように、会社の中には、インターネットから見える場所に置かれた機器がいくつもあります。今回は、その洗い出しを取り上げます。
攻撃者は、インターネットにつながった機器を自動で次々と調べ、古いソフトのまま動いているものや、設定の甘いものを探しています。AIを使うことで、こうした調査や、弱点を突く方法を見つける作業が速くなっていると指摘されています。警察庁も、脆弱性を探るような不審なアクセスが増えていると発表しています。
ルーターやVPNの装置は、一度設置すると何年もそのまま使われることが多い機器です。導入したときの業者が変わっていたり、管理の担当者が退職していたりして、今どうなっているか誰も分からない、ということも珍しくありません。こうした機器ほど、弱点が見つかったときに対応が遅れがちです。
弱点が公表されてから攻撃が始まるまでの時間は短くなっています。「そのうち更新しよう」と後回しにしている間に、狙われてしまうおそれがあります。
どれも便利な機能ですが、外から使えるということは、攻撃者からも見えているということです。
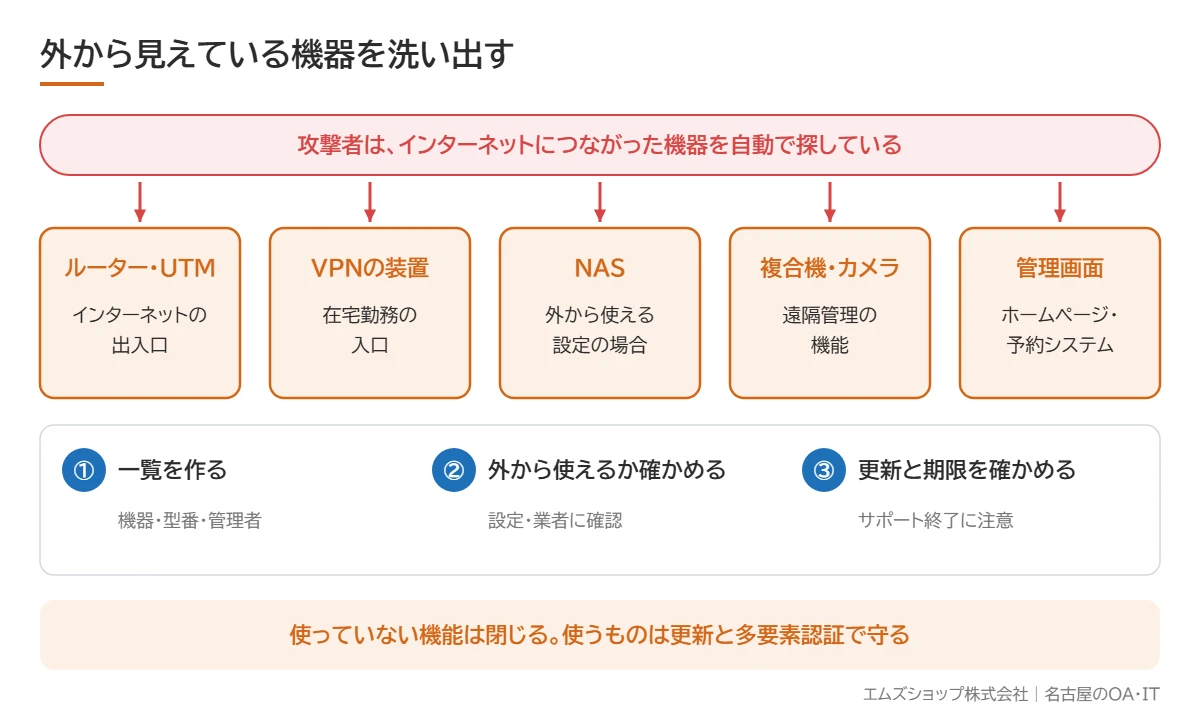
機器の名前、置き場所、メーカーと型番、いつ導入したか、誰が管理しているかを一覧にします。リース会社や設置した業者の書類が手がかりになります。
在宅勤務やスマートフォンから使えるようにしている機能は、外に開いている可能性があります。設定を確かめるか、管理している業者に問い合わせます。
ソフトが最新か、メーカーのサポートが続いているかを確かめます。サポートが終わった機器は、弱点が見つかっても直りません。
洗い出してみると、今は使っていない遠隔管理の機能や、テストのために開けたままの設定が見つかることがあります。使っていないものは閉じるのがいちばん安全です。使うものは、パスワードを初期設定から変え、多要素認証を付け、更新を続けます。
一覧は一度作って終わりではありません。機器を入れ替えたとき、在宅勤務の仕組みを変えたとき、業者が設定を変えたときに書き足していきます。半年に1回、一覧と実際の機器を見比べる日を決めておくと、知らない機器が増えるのを防げます。
ネットワークやホームページの管理を業者に任せている場合は、次のことを聞いておくと安心です。
答えがすぐに返ってこない場合は、一緒に一覧を作るところから始めましょう。
会社の扉がどこにあるかを知らなければ、鍵をかけることもできません。まずは機器の一覧を作り、外から見えているものを把握することから始めましょう。
初期設定のままのパスワードの危険はコピー機・ルーターの初期パスワードのコラムで、更新しないまま放置する危険はセキュリティホールのコラムで解説しています。エムズショップでは、社内の機器の棚卸しから更新の管理までお手伝いしています。
ネットワークとセキュリティのご相談は、名古屋のエムズショップへ
セキュリティ機器・UTM
機器の選定から設置・運用・保守まで。補助金を使える場合もあります。
ネットワーク管理代行
社内のパソコン・ネットワークをまとめてお預かりします。窓口が1つで済みます。
創業20年、名古屋市北区清水に実店舗があります。名古屋市全16区と愛知県内に対応。ご相談・お見積りは無料です。
エムズショップのUTM(ウイルス・不正アクセス対策)
20名程度までの事務所は、レンタル月5,000円〜(税抜)で導入できます。機器・初期設定・保守・ライセンスまで月額に含みます。