シリーズ「AI時代のセキュリティ対策」の9回目です。10月21日に公表されたPHPの脆弱性では、古いままのソフトが狙われる危険が改めて注目されました。ソフトと同じように、古いまま残っている「アカウント」も、攻撃者にとって格好の入口になります。今回は、アカウントの棚卸しを取り上げます。
退職した人や、以前の取引先、テストのために作ったアカウントが、そのまま残っていることはよくあります。使われていないアカウントは、誰も見ていないので、乗っ取られても気付かれにくいのが問題です。パスワードも古いまま、多要素認証も付いていないことが多く、漏れたパスワードを自動で試す攻撃の格好の的になります。
アカウントが残っていると、料金の面でも無駄が生まれます。人数に応じて料金がかかるクラウドのサービスでは、使っていないアカウントの分まで払い続けていることがあります。棚卸しは、守りを固めるだけでなく、費用の見直しにもつながります。
IPAの「情報セキュリティ10大脅威 2026」では、「内部不正による情報漏えい等」も組織向けの7位に挙げられています。辞めた人が以前のアカウントで社内の情報を持ち出す例もあります。
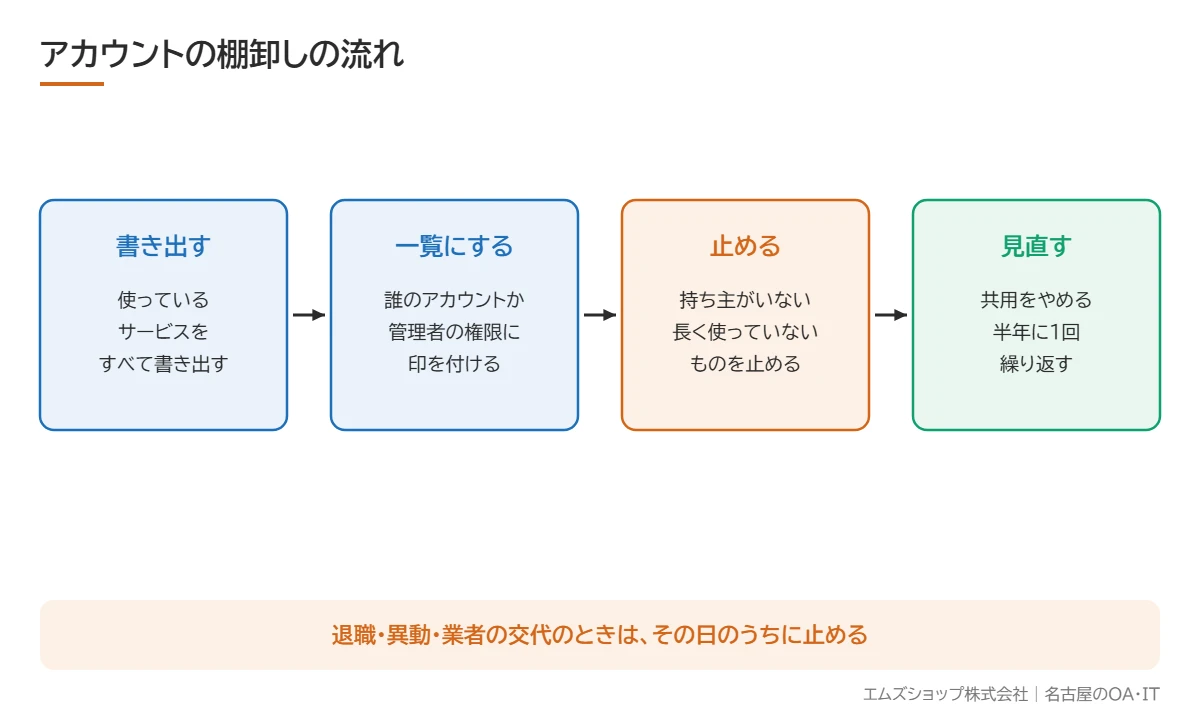
メール、クラウドのファイル置き場、会計や給与のソフト、ネットバンキング、ホームページの管理画面、複合機やネットワーク機器の管理画面など、会社で使っているサービスを書き出します。
サービスごとに、どのアカウントがあり、誰が使っているかを一覧にします。管理者の権限を持っているアカウントには印を付けておきます。
持ち主がいないもの、長い間ログインされていないものは、止めるか削除します。すぐに削除できない場合は、パスワードを変えて使えない状態にします。
何人もで同じアカウントを使っていると、誰が何をしたか分からず、辞めた人もログインできてしまいます。できるだけ一人ひとりのアカウントに分けます。
この一覧を、退職の手続きの書類と一緒に置いておくと、抜け漏れを防げます。異動のときも同じように、前の部署で使っていた権限を外します。
ホームページの制作会社や機器の保守業者のために作ったアカウントも、契約が終わったら止めます。業者が変わったのに、前の業者のアカウントが管理画面に残っていることは珍しくありません。
棚卸しのときには、アカウントの数だけでなく、管理者の権限を持っている人の数も確かめます。管理者のアカウントは、乗っ取られたときの被害がとても大きくなります。本当に必要な人だけに絞り、ふだんの仕事は一般の権限のアカウントで行うようにします。管理者のアカウントには、必ず多要素認証を付けておきましょう。
辞めた人に事務所の鍵を返してもらうのと同じように、アカウントも止める必要があります。半年に1回、アカウントの一覧を見直す日を決めておきましょう。
残すアカウントには、6回目で紹介した多要素認証を付けておくと安心です。委託先との付き合い方は7回目のコラムをご覧ください。エムズショップでは、社内のアカウントや機器の管理をまとめてお引き受けしています。
ネットワークとセキュリティのご相談は、名古屋のエムズショップへ
セキュリティ機器・UTM
機器の選定から設置・運用・保守まで。補助金を使える場合もあります。
ネットワーク管理代行
社内のパソコン・ネットワークをまとめてお預かりします。窓口が1つで済みます。
創業20年、名古屋市北区清水に実店舗があります。名古屋市全16区と愛知県内に対応。ご相談・お見積りは無料です。
エムズショップのUTM(ウイルス・不正アクセス対策)
20名程度までの事務所は、レンタル月5,000円〜(税抜)で導入できます。機器・初期設定・保守・ライセンスまで月額に含みます。